

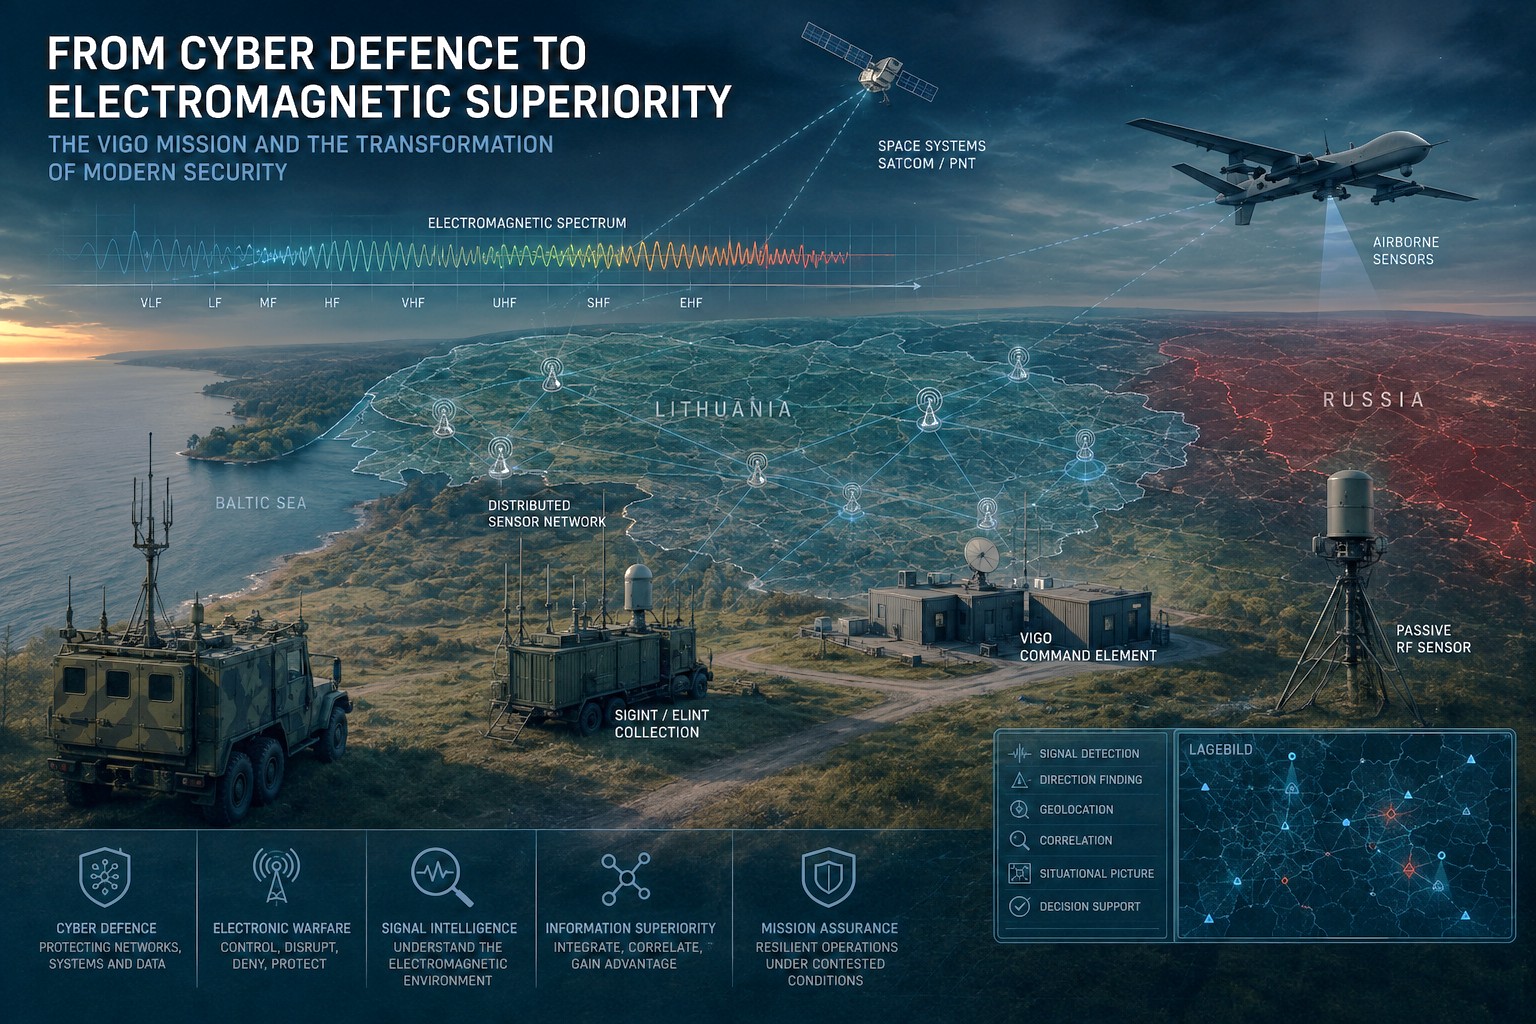
Symbolische Darstellung; KI-generiert.
1. Strategischer Kontext: Vom Schutz der Netzwerke zum Ringen um Informationsüberlegenheit
Die Digitalisierung der Streitkräfte hat nicht nur ihre operativen Technologien verändert, sondern auch die Art militärischer Verwundbarkeit. Moderne Führungs- und Leitsysteme, nachrichtendienstliche Fähigkeiten und Aufklärungsmittel, die Luftverteidigung, unbemannte Plattformen, die Satellitennavigation sowie zentrale logistische Infrastrukturen sind auf digitale Netzwerke, Software, Funkverbindungen und einen kontinuierlichen Datenaustausch angewiesen. Die Fähigkeit, Informationen rechtzeitig zu erfassen, zu verarbeiten, zu schützen und zu übermitteln, ist damit zu einem entscheidenden Faktor für die operative Wirksamkeit geworden.
Diese Entwicklung erweitert das traditionelle Verständnis von Cybersicherheit. Der Schutz militärischer digitaler Infrastrukturen beschränkt sich nicht mehr darauf, Computer und statische Netzwerke gegen unbefugte Zugriffe zu verteidigen. Digitale Systeme sind durch Funkkommunikation, Radar, Satellitenverbindungen und unbemannte Plattformen untrennbar mit dem elektromagnetischen Spektrum (EMS) verbunden. Werden die Verfügbarkeit oder Integrität dieser Signale beeinträchtigt, kann die Funktionsfähigkeit der betroffenen Systeme erheblich eingeschränkt werden, ohne dass hierfür eine Kompromittierung auf der Softwareebene erforderlich ist.
Moderne Verteidigungsarchitekturen führen daher operative Bereiche zusammen, die früher weitgehend getrennt betrachtet wurden: Cyberoperationen, Elektronische Kampfführung (Electronic Warfare, EW; in der Bundeswehr EloKa), signalerfassende Aufklärung (Signals Intelligence, SIGINT), geschützte Kommunikation und fortgeschrittene Datenanalyse. Ihr gemeinsames Ziel besteht darin, den eigenen Kräften auch in einem stark umkämpften elektromagnetischen Umfeld den Zugriff auf verlässliche Aufklärungsergebnisse in Echtzeit zu sichern und ihre Entscheidungsüberlegenheit zu bewahren.
Die strategische Bedeutung dieser operativen Konvergenz hat in Europa während der vergangenen zwei Jahrzehnte kontinuierlich zugenommen. Der seit Februar 2022 andauernde groß angelegte Krieg in der Ukraine hat verdeutlicht, welche entscheidende Wirkung aus dem koordinierten Zusammenwirken konventioneller Kampfkraft mit Cyberoperationen, elektronischen Gegenmaßnahmen, unbemannten Systemen, weltraumgestützten Fähigkeiten und Informationsoperationen entstehen kann. Für die europäische Verteidigungsplanung ergibt sich daraus eine klare Schlussfolgerung: Cyberresilienz und elektromagnetische Widerstandsfähigkeit bilden grundlegende Säulen der nationalen und kollektiven Abschreckungsfähigkeit.
Deutschland begann bereits deutlich vor 2022 damit, entsprechende Fähigkeiten institutionell zusammenzuführen. Einen Meilenstein bildete 2017 die Aufstellung des Organisationsbereichs Cyber- und Informationsraum (CIR; englisch Cyber and Information Domain Service, CIDS), in dem Fähigkeiten der Bundeswehr im Cyberraum, in der militärischen Informationstechnik, im militärischen Nachrichtenwesen und im elektromagnetischen Spektrum organisatorisch gebündelt wurden. Eine strukturelle Neuordnung bildet jedoch lediglich die Ausgangsbasis. Tatsächliche Einsatzfähigkeit setzt interoperable Führungs- und Leitsystemarchitekturen, hochqualifiziertes Personal, effiziente Verfahren für den Datenaustausch und die Fähigkeit voraus, unbearbeitete Aufklärungsdaten unmittelbar in schnelle taktische Entscheidungszyklen einzuspeisen.
Seit Beginn der 2020er Jahre wurden die Fähigkeiten des CIR systematisch in die Strukturen der kollektiven Verteidigung der NATO eingebunden. Im Jahr 2021 begannen CIR-Elemente aus den Bereichen IT-Infrastruktur, raumbezogene Aufklärung (Geospatial Intelligence, GEOINT) und Elektronische Kampfführung mit den Vorbereitungen auf die Very High Readiness Joint Task Force (VJTF). Parallel dazu bereiteten sich EloKa-Kräfte auf ihren Einsatz im Rahmen der VJTF 2023 vor, während Kommunikationselemente des CIR verlegefähige Gefechtsstandinfrastrukturen und geschützte mobile Netzwerke unter taktischen Bedingungen erprobten.
Die am 27. Februar 2022 verkündete „Zeitenwende“ – ein historischer Wendepunkt der deutschen Sicherheits- und Verteidigungspolitik – beschleunigte diese Entwicklung. Bestehende Fähigkeiten in den Bereichen Cyber, Information und Elektronische Kampfführung wurden zunehmend von der Unterstützung internationaler Einsätze auf die Stärkung der Landes- und Bündnisverteidigung ausgerichtet. Ein wesentlicher struktureller Schritt folgte im April 2024, als der Cyber- und Informationsraum (CIR) neben Heer, Luftwaffe und Marine formell zu einer eigenständigen Teilstreitkraft aufgewertet wurde.
Aus informationssicherheitstechnischer Perspektive erweitert diese operative Logik das klassische CIA-Schutzzielemodell aus Vertraulichkeit, Integrität und Verfügbarkeit (Confidentiality, Integrity and Availability). Militärische Daten müssen vor unbefugtem Zugriff und Manipulation geschützt sowie bei Bedarf verfügbar sein. Ihr taktischer Nutzen wird jedoch von einem entscheidenden vierten Faktor bestimmt: der Latenz. Selbst hochpräzise und zuverlässig geschützte Aufklärungsergebnisse verlieren ihren taktischen Wert, wenn sie zu spät bereitgestellt werden. Für den CIR beschränkt sich Cybersicherheit daher nicht auf die Verteidigung klassischer IT-Perimeter. Sie bildet vielmehr einen durchgängigen Schutzrahmen, der gewährleisten soll, dass Informationen vertrauenswürdig und operativ nutzbar bleiben sowie in Echtzeit bereitgestellt werden.
Der deutsche VIGO-Einsatz (Vigilant Owl) in Litauen veranschaulicht diese operative Logik. VIGO ist weder eine einzelne Radareinheit noch eine isolierte technische Plattform, sondern eine vernetzte Sensor-to-Shooter- und Aufklärungsarchitektur. Sie führt Kräfte der elektronischen Aufklärung (Electronic Intelligence, ELINT), multispektrale Sensoren, geschützte digitale Übertragungsverbindungen, unbemannte Plattformen und taktische Führungsknoten zu einem integrierten System zusammen. Eine zentrale technische Säule dieses Verbundes ist das mobile Aufklärungssystem Baumfalke.
VIGO verdeutlicht einen grundlegenden Paradigmenwechsel: weg von zeitlich begrenzten Übungen, hin zur kontinuierlichen Überwachung des elektromagnetischen Spektrums und zur Echtzeitintegration von Sensordaten in das gemeinsame operative Lagebild (Common Operational Picture, COP). Dieser Übergang verändert zugleich den Bezugsrahmen der Cybersicherheitsanalyse. Entscheidend ist nicht mehr allein, ob ein einzelner Server oder eine bestimmte Funkverbindung geschützt ist. Maßgeblich ist vielmehr, ob die gesamte militärische Wirkungs- und Datenkette – von der physischen Signalerfassung über die taktische Datenverarbeitung und operative Lagedarstellung bis hin zur militärischen Entscheidungsfindung – auch gegenüber den Stör- und Angriffsmöglichkeiten eines technologisch ebenbürtigen Gegners widerstandsfähig bleibt.
2. Das elektromagnetische Spektrum als Aufklärungsquelle und umkämpfter Operationsraum
Während die strukturelle Neuordnung die institutionelle Grundlage des Cyber- und Informationsraums (CIR) geschaffen hat, liegt sein operativer Kern in der Beherrschung des elektromagnetischen Spektrums (EMS). Moderne Streitkräfte hinterlassen zwangsläufig eine charakteristische elektromagnetische Signatur: Taktische Funknetze, Radaranlagen, Verbindungen zur Satellitennavigation, Datenverbindungen unbemannter Luftfahrtsysteme (Uncrewed Aerial Systems, UAS) und multispektrale Sensorsysteme sind auf elektromagnetische Aussendungen im Hochfrequenzbereich (Radio Frequency, RF) angewiesen. Selbst wenn die Nutzdaten der Signale verschlüsselt und ihre Inhalte nicht zugänglich sind, liefern Metadaten – beispielsweise Übertragungsaktivitäten, Frequenzbelegungen, Pulswiederholungsintervalle, Polarisation und Peillinien (Lines of Bearing, LOB) – wertvolle Aufklärungserkenntnisse.
Das elektromagnetische Spektrum ist zugleich eine Aufklärungsressource und ein umkämpfter Operationsraum. Seine Nutzung als Aufklärungsquelle bildet die Grundlage der signalerfassenden Aufklärung (Signals Intelligence, SIGINT), während der Wettbewerb um seine Kontrolle und Nutzbarkeit die Elektronische Kampfführung (Electronic Warfare, EW; EloKa) und den umfassenderen Rahmen elektromagnetischer Operationen (Electromagnetic Operations, EMO) bestimmt.
SIGINT als Oberbegriff: COMINT und ELINT
Die signalerfassende Aufklärung umfasst die Erfassung, Verarbeitung und Analyse fremder elektromagnetischer Aussendungen. SIGINT bezeichnet dabei weder eine einzelne Plattform noch eine isolierte Technologie, sondern eine übergeordnete Aufklärungsdisziplin. Für die vorliegende Analyse sind insbesondere zwei Teilbereiche relevant: die Fernmeldeaufklärung (COMINT) und die Elektronische Aufklärung (ELINT).
Fernmeldeaufklärung (Communications Intelligence, COMINT): Sie richtet sich auf Signale, die der Übertragung von Sprache und Daten dienen. Der Aufklärungswert von COMINT hängt nicht allein von der Entschlüsselung übertragener Nachrichten ab. Durch die Verkehrsanalyse werden unter anderem das Auftreten von Übertragungen, Frequenzwechsel, die Dauer kurzer Burst-Übertragungen, periodische Sendemuster, Veränderungen der Netzwerktopologie und die geografischen Positionen von Sendern untersucht. Auf dieser Grundlage können Analysten Führungsstrukturen und operative Absichten rekonstruieren, ohne die Verschlüsselung überwinden oder in interne IT-Systeme eindringen zu müssen.
Elektronische Aufklärung (Electronic Intelligence, ELINT): Sie konzentriert sich auf elektronische Aussendungen, die nicht der Kommunikation dienen, insbesondere auf die Emissionen von Radar- und Luftverteidigungssensoren. Da ein aktives Radar zur Erfüllung seiner Funktion elektromagnetische Energie abstrahlen muss, erzeugt es zwangsläufig eine technisch erfassbare Signatur. Die Analyse von Trägerfrequenzen, Pulsbreiten, Modulationsverfahren und Scan- oder Antennenumlaufraten ermöglicht Rückschlüsse auf den konkreten Systemtyp, den jeweiligen Betriebsmodus – beispielsweise Suche, Zielverfolgung oder Zielbeleuchtung – sowie auf den Bereitschaftsstatus des Systems.
Ein bedeutendes deutsches Aufklärungsmittel in diesem Bereich ist der elektronische Aufklärungsträger TPz Fuchs KWS RMB (Radio Multiband). Das Fahrzeug ist für die Funkpeilung (Direction Finding, DF), die geografische Lokalisierung von Sendern und die technische Auswertung und Charakterisierung erfasster Signale ausgelegt. Werden diese Aussendungen über einen längeren Zeitraum systematisch zusammengeführt und analysiert, entsteht daraus eine Electronic Order of Battle (EOB): ein dynamisches Lagebild gegnerischer Radarstellungen, der Emittentendichte sowie der Struktur und Aufstellung der Luftverteidigung im gesamten Operationsgebiet.
Die Unterscheidung zwischen COMINT und ELINT ist für das Verständnis von VIGO von zentraler Bedeutung. COMINT nutzt Kommunikationsaktivitäten als Aufklärungsquelle, während ELINT die technischen Aussendungen von Radarsystemen auswertet. In beiden Fällen werden operativ nutzbare Aufklärungserkenntnisse unmittelbar aus der physischen Signatur im elektromagnetischen Spektrum gewonnen – nicht durch die Ausnutzung von Softwareschwachstellen oder das Eindringen in digitale Netzwerke.
Elektronische Kampfführung (EloKa): Von passiver Überwachung zu aktiver Dominanz
Während SIGINT aus erfassten elektromagnetischen Aussendungen Aufklärungserkenntnisse gewinnt, besitzt die Elektronische Kampfführung einen umfassenderen operativen Auftrag. Dieser schließt die passive Überwachung, die aktive Störung gegnerischer Fähigkeiten und den Schutz der eigenen Nutzung des elektromagnetischen Spektrums ein. Diese Aufgaben verteilen sich auf drei zentrale operative Säulen:
- Elektromagnetische Überwachung (NATO-Terminologie: Electromagnetic Surveillance, ES): Erkennen, Erfassen, Identifizieren, Analysieren und Lokalisieren elektromagnetischer Aussendungen zur Unterstützung des Lagebewusstseins und der Bedrohungserkennung.
- Elektromagnetischer Angriff (NATO-Terminologie: Electromagnetic Attack, EA): Einsatz elektromagnetischer Energie, um die wirksame Nutzung des elektromagnetischen Spektrums durch einen Gegner zu beeinträchtigen, zu stören, zu täuschen, zu verwehren oder zu neutralisieren.
- Elektromagnetische Verteidigung (NATO-Terminologie: Electromagnetic Defense, ED): Schutz der eigenen Kräfte und Aufrechterhaltung ihrer wirksamen Nutzung des elektromagnetischen Spektrums gegenüber gegnerischen elektromagnetischen Aktivitäten und Störeinwirkungen.
Diese Entwicklung findet zunehmend Eingang in die militärische Doktrin. Die NATO verwendet verstärkt den umfassenden Begriff Electromagnetic Warfare (EW) innerhalb des übergeordneten Rahmens der Electromagnetic Operations (EMO). Damit trägt sie dem Umstand Rechnung, dass moderne Kriegführung nicht auf einzelne Sende- und Empfangsgeräte abzielt, sondern das gesamte elektromagnetische Umfeld zum Gegenstand operativer Auseinandersetzung macht – über einander überlagernde militärische, zivile, weltraumgestützte und taktische Bereiche hinweg.
Aus dieser operativen Überschneidung ergibt sich eine grundlegende Verwundbarkeit: Die Härtung digitaler Systeme gewährleistet noch keine elektromagnetische Überlebensfähigkeit. Ein kryptografisch geschützter und gegen Cyberangriffe gehärteter Kommunikationskanal bleibt gegenüber einer breitbandigen Sperrstörung (barrage jamming) verwundbar. Ein physisch von anderen Netzwerken getrennter Einsatzrechner ist weiterhin vollständig auf störanfällige externe Funksignale für GPS beziehungsweise Positionsbestimmung, Navigation und Zeitgebung (Positioning, Navigation and Timing, PNT) angewiesen. Ebenso kann ein unbemanntes System mit praktisch nicht zu kompromittierender Bordsoftware neutralisiert werden, wenn seine auf direkter Sichtverbindung beruhende Führungs- und Steuerungsverbindung (Line of Sight, LOS) unterbrochen wird. Die Erfüllung eines militärischen Auftrags kann damit sowohl durch kinetische als auch durch nichtkinetische Einwirkung verhindert werden, ohne eine einzige Zeile Softwarecode ausnutzen zu müssen.
Cyberoperationen und elektromagnetische Kampfführung: Technologisch getrennte Disziplinen, konvergierende Wirkungen
Für die Analyse moderner Sensor-to-Shooter-Architekturen ist zunächst eine klare funktionale Abgrenzung erforderlich.
Cyberoperationen erzeugen Wirkungen im und durch den Cyberraum. Ihre technischen Ansatzpunkte umfassen Daten, digitale Identitäten, Systemlogik, Softwarecode, Rechenumgebungen, eingebettete Systeme und Netzwerkprotokolle.
Elektromagnetische Kampfführung nutzt elektromagnetische Energie innerhalb des elektromagnetischen Umfelds, um Lageinformationen zu gewinnen sowie offensive und defensive Wirkungen zu erzeugen. Bei den hier untersuchten militärischen Systemen liegt der Schwerpunkt vor allem auf dem Hochfrequenzbereich (Radio Frequency, RF), auch wenn sich elektromagnetische Kampfführung als Disziplin nicht ausschließlich auf RF-Technologien beschränkt.
Beide Bereiche beruhen somit auf unterschiedlichen technologischen Mechanismen. Da moderne militärische Systeme digitale Verarbeitung, softwarebasierte Steuerung und drahtlose Signalübertragung miteinander verbinden, können ihre operativen Wirkungen jedoch innerhalb desselben Einsatzsystems konvergieren.
Konvergente cyber-elektromagnetische Angriffsfläche
Für analytische Zwecke lässt sich die konvergente Angriffsfläche in drei miteinander interagierende Funktionsschichten gliedern. Diese Unterteilung ist kein eigenständiges NATO-Schichtenmodell, sondern eine funktionale Abstraktion zur Untersuchung komplexer Missionssysteme.
Physische Signalebene
- Systemkontext: Elektromagnetisches Spektrum, RF-Ausbreitung, Antennen, Sender und Empfänger,
- Operativer Wirkmechanismus: Elektromagnetischer Angriff (Electromagnetic Attack, EA),
- Repräsentative Wirkungen und Verfahren: Störung (jamming), elektromagnetische Täuschung und RF-Spoofing.
Auf dieser Ebene wird die physische Übertragung oder Erfassung elektromagnetischer Signale beeinträchtigt. Ein Angriff muss dabei weder auf die Software des Zielsystems zugreifen noch dessen Verschlüsselung überwinden. Stattdessen kann er die Verfügbarkeit, Erkennbarkeit oder Vertrauenswürdigkeit des empfangenen Signals beeinflussen.
Netzwerk- und Datenverbindungsebene
- Systemkontext: Taktische Router, Relaisstationen, drahtlose Datenverbindungen sowie die zugehörigen Verbindungs- und Netzwerkprotokolle,
- Operativer Wirkmechanismus: Cyberangriff über einen RF-basierten Zugangs- oder Übertragungsweg, gegebenenfalls in Verbindung mit elektromagnetischen Wirkungen,
- Repräsentative Wirkungen und Verfahren: Einschleusen manipulierter Frames oder Datenpakete, Replay-Angriffe, Man-in-the-Middle-Angriffe (MITM) und Protokollmanipulation.
Bei diesen Verfahren handelt es sich grundsätzlich um Cyber- beziehungsweise Netzwerkangriffe. Eine Cyber-EW-Schnittstelle entsteht, wenn der Angriffsweg über eine drahtlose RF-Verbindung verläuft oder wenn Cyberangriffe mit elektromagnetischer Störung oder Täuschung koordiniert werden. Ob eine solche Manipulation technisch möglich ist, hängt von der Architektur des jeweiligen Datenlinks, der gegenseitigen Authentisierung, dem kryptografischen Schutz und der konkreten Implementierung ab.
Logik- und Softwareebene
- Systemkontext: Einsatzrechner, eingebettete Systeme, Steuerungssoftware, Datenspeicher und Benutzeroberflächen,
- Operativer Wirkmechanismus: Cyberangriff,
- Repräsentative Wirkungen und Verfahren: Schadsoftware, Ausnutzung von Softwareschwachstellen, nicht autorisierte Codeausführung sowie Manipulation oder Beschädigung von Daten.
Auf dieser Ebene richtet sich der Angriff gegen die digitale Verarbeitung und interne Funktionslogik des Systems. Dadurch können Sensordaten verfälscht, Steuerungsprozesse verändert, Benutzeroberflächen manipuliert oder Systemfunktionen vollständig unterbrochen werden.
Die drei Ebenen sind in realen Missionssystemen nicht strikt voneinander getrennt. Ein taktisches Funkgerät fungiert gleichzeitig als elektromagnetischer Sender und Empfänger, als softwaregesteuertes Gerät und möglicherweise als Knoten eines IP-Netzwerks. Ein unbemanntes Luftfahrtsystem verbindet physische Avionik, Flugsteuerungssoftware, Satellitennavigation und RF-Datenverbindungen zu einer integrierten cyber-physischen Architektur. Radardaten werden zunächst als physische Reflexionen elektromagnetischer Signale erfasst, anschließend durch Software verarbeitet und schließlich über taktische Netzwerke an weitere Systeme und Führungsknoten verteilt.
Cyberoperationen und elektromagnetische Kampfführung können daher unterschiedliche, aber miteinander gekoppelte Ebenen desselben Einsatzsystems beeinflussen. Die Ausnutzung einer Softwareschwachstelle kann die Datenverarbeitung kompromittieren, während ein elektromagnetischer Angriff die Signalübertragung auf der physischen Ebene stören oder täuschen kann. Auf der dazwischenliegenden Datenverbindungsebene kann ein Angreifer – sofern Protokollgestaltung, Authentisierung oder Implementierung dies ermöglichen – über einen drahtlosen Zugangsweg manipulierte Netzwerkdaten einschleusen.
Obwohl sich die jeweiligen Angriffstechniken unterscheiden, können ihre operativen Folgen zusammenlaufen. Diese reichen von einem beeinträchtigten Lagebewusstsein und verzögerten Entscheidungsprozessen über den Verlust der Führungs- und Kommunikationsfähigkeit bis hin zum vollständigen Verlust der Fähigkeit zur Auftragserfüllung.
Grundprinzip: Technologisch eigenständige Disziplinen – operativ konvergierende Mechanismen und Wirkungen.
Die nachrichtendienstliche Auswertungskette: Vom Rohsignal zum gemeinsamen operativen Lagebild
Die Detektion einer einzelnen elektromagnetischen Aussendung besitzt für sich genommen nur einen geringen taktischen Nutzen. Damit aus einem Rohsignal operativ nutzbare Aufklärungserkenntnisse entstehen können, muss es eine strukturierte Aufklärungs- und Auswertungskette durchlaufen:
Detektion → Signalerfassung → Peilung/Geolokalisierung → Charakterisierung → Klassifizierung → Datenfusion → gemeinsames operatives Lagebild (COP)
Jede Phase erhöht den operativen Wert der gewonnenen Informationen.
Räumliche Korrelation: Aus mehreren verteilten Sensorknoten bestehende Verbünde nutzen Verfahren wie die Messung der Ankunftszeitdifferenz (Time Difference of Arrival, TDOA) und des Einfallswinkels (Angle of Arrival, AoA). Dadurch lassen sich zunächst mehrdeutige Peilungen zu räumlich eng begrenzten Ortungsellipsen verdichten.
Erstellung von Referenzprofilen: Die kontinuierliche Überwachung des elektromagnetischen Spektrums ermöglicht den Aufbau von Referenzmodellen typischer Verhaltens- und Aktivitätsmuster. Automatisierte Systeme können auf dieser Grundlage Anomalien, Frequenzsprünge oder einen plötzlichen Anstieg bestimmter Übertragungsaktivitäten erkennen und zur weiteren Auswertung markieren.
Sensorfusion: Die Korrelation von ELINT-Erfassungen mit optischen Sensordaten, Radarinformationen und raumbezogenen Aufklärungserkenntnissen (Geospatial Intelligence, GEOINT) ermöglicht eine belastbarere Beurteilung der erfassten Aktivität. Auf diese Weise lässt sich beispielsweise unterscheiden, ob ein aktivierter Emittent auf einen routinemäßigen Radartest oder auf die Verlegung und Aktivierung einer bodengebundenen Flugabwehrstellung hindeutet.
Die operative Leistungsfähigkeit wird daher nicht allein durch die Empfindlichkeit einzelner Empfänger bestimmt, sondern maßgeblich durch die Sensor-to-Decision-Latenz – also durch die Zeitspanne zwischen der Erfassung eines Signals und der Bereitstellung entscheidungsrelevanter Informationen. Moderne EloKa-Konzepte richten sich deshalb zunehmend auf automatisierte Signalverarbeitung, dezentrale Datenverarbeitung am Rand des Netzwerks (Edge Computing) und KI-gestützte Klassifizierung. Diese Verfahren sollen große Mengen an RF-Daten aufnehmen und auswerten, Umgebungsrauschen herausfiltern und den militärischen Führungsebenen möglichst in Echtzeit aktualisierte Informationen über relevante Emittenten bereitstellen.
Diese Echtzeitkorrelation und Sensorfusion bilden die konzeptionelle Grundlage für die deutschen Aufklärungsaktivitäten an der NATO-Ostflanke. Eine konkrete operative Umsetzung zeigt sich in der Mission VIGO (Vigilant Owl) in Litauen.
3. Die NATO-Ostflanke: Von Vigilant Owl zur Aufklärungsmission VIGO
Fähigkeiten der signalerfassenden Aufklärung (SIGINT) und der Elektronischen Kampfführung (EW/EloKa) entfalten ihren größten operativen Nutzen, wenn sie in einen klar definierten geografischen Einsatzraum eingebunden und unmittelbar an jene taktischen Verbände angebunden sind, die auf ihre Aufklärungsergebnisse angewiesen sind. In diesem operativen Zusammenhang dient Litauen als zentraler Erprobungs- und Einsatzraum. Das Land liegt an der nordöstlichen Flanke der NATO, grenzt an Belarus sowie an die stark militarisierte russische Exklave Kaliningrad und befindet sich am strategisch bedeutsamen Suwałki-Korridor. Dadurch nimmt Litauen eine geostrategische Schlüsselposition für die domänenübergreifende Informationsgewinnung und Aufklärung ein.
Diese geografische Lage bietet insbesondere für die elektronische Aufklärung wesentliche Vorteile. Elektromagnetische Aussendungen im Hochfrequenzbereich enden nicht an Staatsgrenzen; ihre Ausbreitung wird vielmehr durch physikalische Faktoren wie Ausbreitungsbedingungen, effektive Strahlungsleistung (Effective Radiated Power, ERP), Antennenapertur, Höhenlage und Geländeabschattung bestimmt. Eine grenznahe Vorausstationierung ermöglicht daher die weiträumige Fernaufklärung ausländischer Radar-, Luftverteidigungs- und Kommunikationsemittenten vom eigenen Territorium aus, ohne internationale Grenzen zu überschreiten oder in fremden Luftraum einzudringen.
Die Entwicklung der deutsch-litauischen Zusammenarbeit in der Elektronischen Kampfführung
Innerhalb dieses operativen Umfelds hat sich die bilaterale deutsch-litauische Zusammenarbeit in der Elektronischen Kampfführung erheblich weiterentwickelt. Die erste Phase von 2020 bis 2021 stand unter dem Übungsnamen Vigilant Owl. Im Mittelpunkt dieser frühen Übungen standen die Verlegung von EloKa-Kräften, der taktische Einsatz elektronischer Aufklärungssysteme in einem realen elektromagnetischen Umfeld und der Aufbau einer grundlegenden binationalen Interoperabilität zwischen deutschen EloKa-Verbänden und den litauischen Streitkräften.
Zwischen 2022 und 2024 erfolgte eine strategische Neuausrichtung. Die geopolitische Zäsur vom Februar 2022 und die anschließenden Beschlüsse der NATO-Gipfel in Madrid 2022 und Vilnius 2023 richteten das Bündnis verstärkt auf die kollektive Vorneverteidigung aus. Gleichzeitig wurde die technische Integration deutscher und litauischer Kräfte vertieft. Spezialisierte Systeme wie der TPz Fuchs KWS RMB (Radio Multiband) kamen regelmäßig für die koordinierte Radarpeilung (Direction Finding, DF), die Geolokalisierung und die technische Klassifizierung elektromagnetischer Emittenten im baltischen Operationsraum zum Einsatz.
Mit der formellen Aufstellung der Panzerbrigade 45, der Brigade Litauen, im Frühjahr 2025 veränderten sich die taktischen Informationsanforderungen grundlegend. Eine dauerhaft nach vorn verlegte Kampfbrigade benötigt ein kontinuierliches Lagebewusstsein in Echtzeit über alle Operationsdomänen hinweg. Dem elektromagnetischen Spektrum kommt dabei insbesondere für die Frühwarnung und den Schutz der eigenen Kräfte eine zentrale Bedeutung zu.
Vor diesem Hintergrund entwickelte sich Vigilant Owl von einer zeitlich begrenzten Übungsreihe zur dauerhaft angelegten Aufklärungsmission VIGO (Vigilant Owl) weiter. Diese Entwicklung war weniger eine abrupte Umklassifizierung als vielmehr die institutionelle Verstetigung einer kontinuierlichen SIGINT- und EloKa-Aufklärungspräsenz innerhalb der Vorneverteidigungsarchitektur der NATO.
Die VIGO-Architektur: Ein vernetztes Sensorökosystem
Aus operativer Sicht ist VIGO weder eine isolierte Radaranlage noch ein monolithisches SIGINT-System. Die Mission beruht vielmehr auf einer integrierten Aufklärungsarchitektur aus unterschiedlichen, miteinander vernetzten Komponenten. Mobile Sensorknoten übernehmen als vorgeschobene taktische Plattformen die Signalerfassung, Peilung und Geolokalisierung. Passive EloKa-Aufklärungssysteme überwachen Radar-, Datenlink- und Kommunikationsaussendungen, ohne für ihre Aufklärungsfunktion selbst aktiv detektierbare Signale auszusenden.
Taktische unbemannte Luftfahrtsysteme (Uncrewed Aerial Systems, UAS) können diesen Verbund durch luftgestützte Relaisfunktionen und multispektrale Beobachtung ergänzen. Aufgrund ihrer erhöhten Position erweitern sie zugleich den Erfassungshorizont der eingesetzten Sensoren. Verschlüsselte Führungs- und Datenverbindungen (Command and Control, C2) bilden eine widerstandsfähige mobile Kommunikationsstruktur, über die unbearbeitete Erfassungsdaten an die zuständigen Auswertezellen übermittelt werden. Taktische Führungsknoten fungieren schließlich als analytische Zentren, in denen Informationen aus unterschiedlichen Quellen korreliert und zu einem operativ nutzbaren gemeinsamen Lagebild (Common Operational Picture, COP) zusammengeführt werden.
Ein zentrales technologisches Element dieses Ökosystems ist der mobile Prototyp Baumfalke zur elektronischen Aufklärung. Das System veranschaulicht ein Grundprinzip der netzwerkzentrierten Operationsführung: Ein Aufklärungssensor entfaltet seine eigentliche operative Multiplikatorwirkung nicht als isoliertes Erfassungsmittel, sondern durch die nahtlose Einbindung in einen verteilten Datenverbund. In diesem können Sensordaten schnell verarbeitet, mit Informationen aus anderen Quellen abgeglichen und anschließend an die relevanten Führungs- und Entscheidungsebenen weitergegeben werden.
4. Die VIGO-Architektur: Vom Rohsignal zum gemeinsamen operativen Lagebild
Die Leistungsfähigkeit moderner militärischer Aufklärung wird nicht allein durch die Qualität einzelner Sensoren bestimmt. Entscheidend sind vielmehr die Latenz, Verlässlichkeit und Widerstandsfähigkeit, mit denen deren Rohdaten übertragen, mit Informationen aus anderen Quellen abgeglichen und zu einem kohärenten gemeinsamen operativen Lagebild (Common Operational Picture, COP) verdichtet werden. Öffentlich zugängliche Darstellungen der Bundeswehr beschreiben VIGO daher nicht als einzelne technische Plattform, sondern als vernetzte Aufklärungsmission, in der mobile Erfassungssysteme, Kommunikationsverbindungen, Auswertekomponenten und übergeordnete Führungsebenen zusammenwirken. Funktional lässt sich dieser Verbund als verteilte Sensor-to-Command-Architektur verstehen, die Messdaten aus dem Einsatzraum möglichst schnell für die militärische Entscheidungsfindung nutzbar macht. Weitere Plattformen, darunter unbemannte Luftfahrtsysteme (UAS), können die Aufklärung ergänzen; aus öffentlich zugänglichen Informationen lässt sich jedoch keine vollständige und verbindliche technische Gesamtarchitektur von VIGO ableiten.
Ein wesentliches technologisches Element dieses Verbundes ist der mobile Prototyp Baumfalke. Seine Entwicklung ging aus einer Idee der Truppe hervor und wurde durch den Cyber Innovation Hub der Bundeswehr (CIHBw) unterstützt. Das System dient der Erfassung und passiven Ortung von Funksignalen und lässt sich funktional als taktischer Sensor am Rand des Aufklärungsnetzwerks einordnen. Konkrete technische Parameter wie Arbeitsfrequenzbereich, Empfindlichkeit, Ortungsgenauigkeit und interne Systemarchitektur sind in öffentlich zugänglichen Quellen nicht dokumentiert. Öffentlich bestätigt ist dagegen das grundlegende Ortungsverfahren: Mehrere räumlich getrennte Antennen messen die geringfügigen Unterschiede der Signallaufzeit beziehungsweise Ankunftszeit. Aus diesen Zeitdifferenzen wird mithilfe des Verfahrens Time Difference of Arrival (TDOA) der wahrscheinliche Herkunftsbereich des Signals berechnet.
Passive Ortung mittels Time Difference of Arrival
Das öffentlich beschriebene Ortungsverfahren des Baumfalke-Systems ist die Messung der Ankunftszeitdifferenz (Time Difference of Arrival, TDOA). Dabei erfassen mehrere räumlich getrennte Sensoren dasselbe Funksignal zu geringfügig unterschiedlichen Zeitpunkten. Aus diesen Zeitdifferenzen und den bekannten Positionen der Sensorknoten berechnet das System mittels hyperbolischer Multilateration den wahrscheinlichen Ursprungsort der Aussendung. Dabei ergibt sich folgende vereinfachte Verarbeitungskette:
Emission → zeitversetzter Empfang durch verteilte Sensoren → TDOA-Korrelation → Positionsschätzung → Weiterleitung zur Auswertung.
Das Verfahren liefert keine grundsätzlich exakte Koordinate, sondern eine Positionsschätzung. Deren Qualität hängt unter anderem von der Sensorgeometrie, der Zeitsynchronisation, der Genauigkeit der Sensorkoordinaten, den Ausbreitungsbedingungen und möglichen Signalreflexionen ab. Ebenso lässt sich aus der Ortung allein nicht zuverlässig ableiten, wer das Signal ausgesendet hat oder welche Plattform den Sender trägt. Dafür sind zusätzliche Aufklärungsergebnisse und eine weitere operative Einordnung erforderlich.
Aus Sicht der Cybersicherheit ist vor allem die Abhängigkeit von vertrauenswürdigen Zeit-, Positions- und Messdaten relevant. Manipulierte Zeitstempel, verfälschte Sensorkoordinaten, gestörte Verbindungen oder veränderte Messdaten können die Positionsberechnung beeinträchtigen und das daraus entstehende Lagebild verfälschen. Die Integrität der Ortung hängt somit nicht nur von der Qualität der RF-Sensoren ab, sondern ebenso von der Sicherheit und Resilienz der Datenübertragung und -verarbeitung. Welche konkrete Zeit- und Synchronisierungsarchitektur Baumfalke verwendet, geht aus den öffentlich zugänglichen Informationen nicht hervor.
Operative Vorteile und taktische Einschränkungen
Da passive TDOA-Sensoren für die eigentliche Signalerfassung keine elektromagnetische Energie aussenden müssen, erzeugen sie durch ihre Aufklärungsfunktion keine unmittelbar erkennbare RF-Signatur. Ein ausschließlich empfangender Sensorknoten kann daher nicht allein anhand seiner Erfassungstätigkeit durch gegnerische passive Funkpeilung lokalisiert oder mit einer auf elektromagnetische Aussendungen ausgerichteten Anti-Radar-Lenkwaffe bekämpft werden. Dies bedeutet jedoch nicht, dass der gesamte Aufklärungsknoten unsichtbar ist. Eigene Daten- und Kommunikationsverbindungen, unbeabsichtigte elektromagnetische Abstrahlungen sowie optische, thermische oder akustische Merkmale können seine Position weiterhin offenlegen.
Ein weiterer Vorteil liegt in der Mobilität und Anpassungsfähigkeit an das Gelände. Verlegefähige, fahrzeug- oder mastgestützte Sensorknoten können so positioniert werden, dass ihre räumliche Basisgeometrie an Geländeabschattungen, Vegetation und Veränderungen des Einsatzraums angepasst wird. Jede Verlegung erfordert allerdings eine erneute präzise Bestimmung der Sensorpositionen, eine zuverlässige Zeitsynchronisierung und die Aufrechterhaltung der notwendigen Datenverbindungen. Die taktische Flexibilität steht damit in einem direkten Zusammenhang mit den Anforderungen an Vermessung, Kommunikation und Koordination.
Zugleich muss zwischen Geolokalisierung und positiver Identifizierung (Positive Identification, PID) unterschieden werden. TDOA liefert eine berechnete Positionsschätzung des Emittenten, während die ergänzende Signalanalyse technische Merkmale der erfassten Aussendung bestimmen kann. Keine dieser Informationen bestätigt für sich genommen zuverlässig den konkreten Träger oder dessen operativen Kontext. Ein erfasster kurzer VHF-Sendeimpuls kann beispielsweise erkennen lassen, in welchem Gebiet eine Übertragung stattgefunden hat, nicht jedoch eindeutig, wer gesendet hat oder auf welchem Fahrzeug sich das Funkgerät befand.
Die Architektur ist deshalb auf eine wechselseitige Sensorzuweisung und -bestätigung angewiesen. Dabei können taktische unbemannte Luftfahrtsysteme oder elektrooptische und infrarote Sensoren (EO/IR) auf den berechneten Positionsbereich angesetzt werden, um die Ortung durch zusätzliche Beobachtungen zu überprüfen, den Kontext zu bestimmen und – sofern die verfügbaren Informationen dies zulassen – eine positive Identifizierung vorzunehmen. Die passive Geolokalisierung liefert damit nicht automatisch die abschließende Zielidentität, sondern einen räumlichen Ausgangspunkt für die weitere multisensorische Aufklärung.
Multisensor-Datenfusion und Echtzeitintegration in Führungs- und Leitsysteme
Eine einzelne Peillinie oder eine mittels TDOA berechnete Positionsschätzung besitzt zunächst nur einen begrenzten taktischen Nutzen. Operativ relevant wird sie erst, wenn sie in eine durchgängige Aufklärungs- und Verarbeitungskette einfließt, mit Informationen aus weiteren Quellen abgeglichen und den zuständigen Führungsstellen rechtzeitig zur Verfügung gestellt wird. Öffentlich bestätigt ist, dass Baumfalke erfasste und verdichtete Informationen bei VIGO in Echtzeit an die übergeordnete Führung weitergeben und damit zur Erstellung eines umfassenderen Lagebildes beitragen kann. Ob VIGO darüber hinaus bereits über vollständig automatisierte Multisensor-Datenfusionszellen verfügt, lässt sich aus öffentlich zugänglichen Quellen nicht bestimmen.
Analytisch kann die angestrebte Verarbeitungskette folgendermaßen dargestellt werden:
Detektion → TDOA-Geolokalisierung → taktische Datenübertragung → Multisensor-Datenfusion → Bedrohungsklassifizierung → Integration in das gemeinsame operative Lagebild → operative Handlung
In einer solchen Architektur können aktuelle RF-Erfassungen mit Radarspuren, optischen Aufklärungsergebnissen unbemannter Luftfahrtsysteme und historischen Daten einer Electronic Order of Battle (EOB) korreliert werden. Die Zusammenführung mehrerer voneinander unabhängiger Erfassungen kann dazu beitragen, kommerzielle oder umgebungsbedingte RF-Aktivitäten von militärisch relevanten Aussendungen zu unterscheiden und mögliche elektromagnetische Täuschsignale zu erkennen. Sie reduziert damit die Wahrscheinlichkeit von Fehlalarmen, beseitigt diese jedoch nicht vollständig.
Werden aktuelle Emittentenpositionen zusätzlich mit bekannten technischen Signaturen und typischen Einsatzmustern abgeglichen, kann dies die Klassifizierung und Priorisierung einer möglichen Bedrohung unterstützen. Bestimmte Kombinationen aus Signalmerkmalen, Positionen und Aktivitätsmustern können beispielsweise auf eine Flugabwehrkomponente oder ein Artillerieaufklärungsradar hindeuten. Eine solche algorithmische Zuordnung stellt jedoch noch keine positive Identifizierung dar und muss durch weitere Aufklärungsquellen sowie eine fachliche Bewertung bestätigt werden.
Die schnelle Übermittlung der Sensordaten kann zugleich die Zeitspanne zwischen Erfassung, Auswertung und militärischer Entscheidung verkürzen. Dadurch lassen sich manuelle Meldewege und analytische Engpässe reduzieren, jedoch nicht vollständig beseitigen. Die Bundeswehr beschreibt für Baumfalke eine Übertragung der gewonnenen Informationen in Echtzeit an die übergeordnete Führung, durch die einzelne Messwerte zu einem verdichteten Lagebild zusammengeführt und Entscheidungsprozesse beschleunigt werden können.
Die verteilte Architektur erhöht den Wert der einzelnen Sensoren, schafft jedoch zugleich neue systemische Abhängigkeiten. Die TDOA-Ortung erfordert eine hochpräzise Zeitsynchronisierung, deren notwendige Genauigkeit je nach angestrebter Ortungsleistung bis in den Nanosekundenbereich reichen kann. Die nachgelagerte Aufklärungs- und Entscheidungskette ist darüber hinaus auf ausreichend leistungsfähige und geschützte Datenverbindungen, überprüfbare Datenintegrität, eindeutige Quellenzuordnung und widerstandsfähige Netzwerkstrukturen angewiesen.
An diesem Punkt gehen Elektronische Kampfführung und Cybersicherheit unmittelbar ineinander über. Die Aussagekraft des operativen Lagebildes hängt nicht nur von der Qualität der ursprünglichen Signalerfassung ab, sondern ebenso von der Integrität, Authentizität, Verfügbarkeit und Cyberresilienz der gesamten Datenverarbeitungskette. Wird diese Kette manipuliert, unterbrochen oder mit nicht vertrauenswürdigen Daten gespeist, kann auch ein technisch korrekt arbeitender Sensor kein verlässliches Lagebild gewährleisten.
5. Cybersicherheit in verteilten Aufklärungsarchitekturen: Vertrauen in das gemeinsame operative Lagebild
Die operative Leistungsfähigkeit von Architekturen wie VIGO beruht auf einer engen Vernetzung: Sensordaten aus unterschiedlichen Quellen müssen schnell erfasst, übertragen, korreliert und in einem einheitlichen gemeinsamen operativen Lagebild (Common Operational Picture, COP) dargestellt werden. Dieser verteilte Datenverbund vergrößert jedoch zugleich die potenzielle Angriffsfläche. Eine moderne SIGINT- und EloKa-Architektur besteht nicht lediglich aus klassischer IT-Hardware, sondern umfasst ein mehrschichtiges Ökosystem aus physischen RF-Sensoren, der elektromagnetischen Ausbreitungsumgebung, Systemen zur Positionsbestimmung, Navigation und Zeitgebung (Positioning, Navigation and Timing, PNT), taktischen Rechenknoten am Rand des Netzwerks, geschützten IP-basierten Datenverbindungen und den beteiligten menschlichen Führungs- und Entscheidungsebenen.
Die Gewährleistung der Informationssicherheit in einer verteilten Aufklärungsarchitektur reicht daher grundsätzlich über die traditionelle Verteidigung eines abgegrenzten IT-Perimeters hinaus. Es genügt nicht festzustellen, dass ein Netzwerk gegen unbefugte Zugriffe geschützt ist, wenn die den taktischen Entscheidungsträgern bereitgestellten Aufklärungsergebnisse verzögert, durch Spoofing verfälscht oder auf andere Weise manipuliert wurden. Die zentrale Aufgabe der Cybersicherheit erweitert sich damit vom Schutz einzelner Geräte und Netzwerkkomponenten auf die Gewährleistung der durchgängigen Integrität, Authentizität und zeitgerechten Verfügbarkeit der gesamten Datenverarbeitungskette.
Bedrohungen auf der physischen und der RF-Ebene: Manipulation des elektromagnetischen Spektrums
Da RF-Erfassungssysteme und drahtlose Datenverbindungen auf dem Empfang physischer elektromagnetischer Signale beruhen, können ihre missionsrelevanten Funktionen bereits auf der Signalebene beeinträchtigt werden. Dafür muss ein Angreifer weder eine Softwareschwachstelle ausnutzen noch eine Netzwerk-Firewall überwinden.
Eine zentrale Bedrohung für die Verfügbarkeit ist die RF-Störung (jamming). Breitbandige Sperrstörungen oder reaktive, gezielt auf bestimmte Frequenzen ausgerichtete Störsignale verschlechtern das Signal-Rausch-Verhältnis (Signal-to-Noise Ratio, SNR). Dadurch können taktische Datenverbindungen unterbrochen oder relevante Aussendungen durch stärkere Störsignale überlagert werden. Passive Aufklärungsempfänger werden dabei nicht im wörtlichen Sinne funktionslos, können jedoch aufgrund von Überlagerung, Sättigung oder Verdeckung daran gehindert werden, die eigentlich gesuchten Signale zuverlässig zu erfassen.
Signal-Spoofing richtet sich dagegen vor allem gegen Integrität und Authentizität. Hierbei werden gezielt manipulierte RF-Signale erzeugt, die ein Empfänger für legitime Aussendungen halten soll. Bei Angriffen auf GNSS können auf diese Weise Positionsberechnungen verfälscht und die von GNSS abgeleitete Zeitsynchronisierung beeinflusst werden. Für TDOA-basierte Multilaterationsverfahren ist dies besonders relevant, weil bereits sehr geringe Zeitabweichungen zu erheblichen Fehlern bei der berechneten Emittentenposition führen können. Ob und in welchem Umfang ein konkretes System hiervon betroffen wäre, hängt allerdings von seiner Synchronisierungsarchitektur, seinen internen Referenzstandards und den vorhandenen Verfahren zur Spoofing-Erkennung ab.
Eine weitere Bedrohungsklasse bilden elektromagnetische Täuschung und RF-Köder. Programmierbare Emittenten können Signalmerkmale erzeugen, die bekannten Radarsystemen oder anderen militärisch relevanten Aussendungen ähneln. Solche künstlichen Signaturen können algorithmische Klassifizierungsverfahren fehlleiten, falsche Lagehypothesen erzeugen und begrenzte personelle sowie technische Analysekapazitäten binden.
In einem derart umkämpften elektromagnetischen Umfeld kann die Multisensor-Datenfusion (Multi-Sensor Data Fusion, MSDF) zugleich als Validierungsmechanismus dienen. Werden voneinander unabhängige Aufklärungsquellen miteinander verglichen – beispielsweise eine ELINT-Peillinie mit der elektrooptischen Beobachtung eines unbemannten Luftfahrtsystems –, lassen sich Widersprüche und Anomalien leichter erkennen.
Solche Abweichungen dürfen jedoch nicht automatisch als gegnerische Manipulation interpretiert werden. Sie können ebenso durch Mehrwegeausbreitung, ungünstige Sensorgeometrie, Synchronisierungsfehler, unvollständige Daten oder technische Störungen entstehen. Bleiben die Widersprüche nach technischer und operativer Prüfung bestehen, können sie jedoch einen relevanten Hinweis auf gezielte elektromagnetische Täuschung oder Signalmanipulation darstellen. Multisensor-Datenfusion verbessert somit nicht nur das Lagebild, sondern unterstützt auch die Bewertung, ob die zugrunde liegenden Sensordaten vertrauenswürdig sind.
Datenintegrität und kryptografisch abgesicherte Datenprovenienz
Auch ein ursprünglich unverfälschtes Rohsignal bleibt während der anschließenden digitalen Verarbeitung potenziell gefährdet. Die zugehörigen Daten durchlaufen mehrere technische Stationen, bevor sie Bestandteil des gemeinsamen operativen Lagebildes werden:
Erfassung am Netzwerkrand → Vorverarbeitung → verschlüsselte Übertragung → Datenaufnahme → Multisensor-Datenfusion → Analyse → Integration in das COP
Eine unbefugte Manipulation, Löschung, Wiederholung oder gezielte Verzögerung von Daten kann in jeder Phase dieser Kette die nachgelagerte Auswertung und damit die operative Lagebeurteilung beeinflussen. Verteilte Aufklärungsarchitekturen benötigen deshalb eine durchgängige Nachverfolgbarkeit der Datenherkunft und ihrer Verarbeitungshistorie. Ein Führungssystem sollte für jede dargestellte Spur nachvollziehbar machen können, aus welcher Quelle die zugrunde liegenden Informationen stammen, wann sie erfasst wurden und welchen technischen Verarbeitungsschritten sie anschließend unterzogen waren.
Zu den erforderlichen Herkunftsmetadaten gehören insbesondere die eindeutige Identität des erfassenden Sensorknotens, sein Kalibrierungszustand und der Erfassungszeitpunkt. Ebenso müssen der authentisierte kryptografische Sicherheitskontext der Übertragung und die dabei verwendeten Schlüsselkennungen dokumentiert werden. Das geheime Schlüsselmaterial selbst darf dabei weder in den Provenienzdaten gespeichert noch gegenüber nachgelagerten Komponenten offengelegt werden.
Darüber hinaus muss die Verarbeitungshistorie erkennen lassen, welche Algorithmen und Softwareversionen die Daten verändert, gefiltert, klassifiziert oder mit anderen Quellen fusioniert haben. Kryptografische Hashwerte, digitale Signaturen, authentisierte Zeitstempel und manipulationsgeschützte Protokolle können dazu beitragen, nachträgliche Veränderungen dieser Informationen erkennbar zu machen. Die Herkunft und Verarbeitung einer Lageinformation werden dadurch überprüfbar, ohne dass automatisch behauptet wird, ihr inhaltlicher Befund sei korrekt.
Kryptografisch abgesicherte Datenprovenienz gewährleistet somit nicht die Wahrheit einer Sensormeldung. Sie schafft jedoch die technische Grundlage, um ihre Herkunft, Unverändertheit und Verarbeitungskette zu prüfen. Erst zusammen mit Sensorvalidierung, Multisensor-Korrelation und fachlicher Analyse kann daraus eine belastbare Bewertung der Vertrauenswürdigkeit des operativen Lagebildes entstehen.
Architekturhärtung: Zero Trust und Governance von Lieferkettenrisiken
Zur Begrenzung interner Bedrohungen und lateraler Bewegungen zwischen verteilten Netzwerkknoten bietet die Zero Trust Architecture (ZTA) NIST SP 800-207 ein geeignetes analytisches Referenzmodell. Nach ZTA wird keinem Benutzer, Gerät oder Dienst allein aufgrund seiner physischen Position, Netzwerkzugehörigkeit oder Eigentümerschaft implizit vertraut. Zugriffe werden stattdessen auf Grundlage überprüfter Identitäten, des Sicherheitszustands der beteiligten Geräte, kontextbezogener Telemetriedaten und dynamisch durchgesetzter Richtlinien bewertet. Der Schutz richtet sich damit stärker auf einzelne Ressourcen und Datenflüsse als auf einen vermeintlich vertrauenswürdigen Netzwerkbereich.
Das Prinzip der minimal erforderlichen Berechtigungen (Principle of Least Privilege, PoLP) und eine an die Einsatzarchitektur angepasste Mikrosegmentierung können die möglichen Auswirkungen eines kompromittierten Sensorknotens begrenzen. Wird ein vorgeschobenes Erfassungssystem physisch erbeutet oder digital kompromittiert, soll es nicht automatisch Zugriff auf weitere Teile des taktischen Netzwerks erhalten. Zugriffsrechte, Kommunikationsbeziehungen und erreichbare Ressourcen müssen deshalb auf das für den jeweiligen Auftrag erforderliche Minimum beschränkt werden. Diese Maßnahmen können laterale Bewegungen erschweren und eindämmen, sie jedoch nicht mit absoluter Sicherheit verhindern.
Die öffentlich verfügbaren Informationen dokumentieren weder die konkreten kryptografischen Verfahren noch die Zugriffs- und Segmentierungsarchitektur von VIGO. Zero Trust ist daher nicht als bestätigte technische Eigenschaft der Mission darzustellen, sondern als analytischer Maßstab für die Bewertung, wie umkämpfte oder potenziell kompromittierte Knoten isoliert und Zugriffe innerhalb eines verteilten Aufklärungsverbundes kontinuierlich überprüft werden sollten.
Diese Sicherheitslogik muss sich über den gesamten Lebenszyklus der eingesetzten Plattformen und Komponenten erstrecken. Einen entsprechenden Rahmen bietet z.B. das Cybersecurity Supply Chain Risk Management (C-SCRM) nach NIST. Es umfasst die Identifizierung, Bewertung und Behandlung von Cyberrisiken in Entwicklung, Beschaffung, Integration, Betrieb, Wartung und Aussonderung von Hard- und Software.
Bei Hardware und Firmware beginnt dies mit der nachvollziehbaren Herkunft sicherheitskritischer Komponenten, der Überprüfung von Lieferanten und Integratoren sowie technischen Maßnahmen wie signierter Firmware, Secure Boot, Integritätsmessungen und – soweit unterstützt – hardwaregestützter Attestierung. Solche Kontrollen können das Risiko manipulierter Mikroelektronik, nicht autorisierter Firmware oder verdeckter Funktionen reduzieren. Hardware-Trojaner und Firmware-Backdoors lassen sich durch eine einzelne Prüfung vor der Inbetriebnahme jedoch nicht zuverlässig und vollständig ausschließen. Erforderlich ist vielmehr eine risikobasierte Überwachung über den gesamten Lebenszyklus.
Eine Software Bill of Materials (SBOM) schafft ergänzend Transparenz darüber, welche Betriebssystemkomponenten, Bibliotheken von Drittanbietern, Treiber und analytischen Softwaremodule in einem System enthalten sind und in welchen Versionen sie vorliegen. Diese Bestandsdaten können fortlaufend mit Schwachstellenmeldungen, Sicherheitsupdates und Lieferanteninformationen abgeglichen werden. Eine SBOM beseitigt keine Lieferkettenschwachstellen, ermöglicht jedoch, betroffene Komponenten schneller zu identifizieren und Gegenmaßnahmen gezielter zu planen.
Dies gilt auch für physisch oder logisch isolierte Systeme. Ein Air Gap schützt nicht vor Risiken, die bereits über kompromittierte Hardware, manipulierte Firmware, fehlerhafte Softwarepakete oder Wartungsmedien in das System eingebracht wurden. Zero Trust und C-SCRM ergänzen sich daher: Zero Trust begrenzt das implizite Vertrauen während des Betriebs, während C-SCRM die Vertrauenswürdigkeit der eingesetzten Komponenten und ihrer Lieferketten über den gesamten Lebenszyklus adressiert.
Redundanz von Führungsknoten: Von der Systemhärtung zur Cyberresilienz
Taktische Operationszentren (Tactical Operations Centers, TOC) und mobile Gefechtsstände sind besonders schutzbedürftige Knoten, weil dort Aufklärungsergebnisse aus unterschiedlichen Quellen zu einem operativen Lagebild zusammengeführt werden. Diese Konzentration entscheidungsrelevanter Daten und Führungsfunktionen erzeugt zugleich eine strukturelle Verwundbarkeit: Fällt ein zentraler Führungsknoten aus oder wird er kompromittiert, können nicht nur einzelne Kommunikationsverbindungen, sondern der gesamte Aufklärungs- und Entscheidungsprozess beeinträchtigt werden.
Die Härtung eines einzelnen Gefechtsstands reicht daher nicht aus. Erforderlich ist Cyberresilienz als Fähigkeit eines verteilten Systems, elektronische und digitale Angriffe zu absorbieren, wesentliche Funktionen unter eingeschränkten Bedingungen aufrechtzuerhalten und die vollständige Einsatzfähigkeit möglichst schnell wiederherzustellen. Prävention bleibt dabei unverzichtbar, wird jedoch durch Redundanz, kontrollierte Degradationsfähigkeit, Wiederherstellung und alternative Betriebsverfahren ergänzt.
Redundanz von Führungsknoten setzt räumlich getrennte Ausweichgefechtsstände, replizierte missionskritische Daten, vorbereitete Verantwortungsübergaben und regelmäßig erprobte Failover-Verfahren voraus. Ein alternativer Knoten muss die wesentlichen Führungsfunktionen übernehmen können, wenn der primäre Gefechtsstand ausfällt oder seine Daten nicht mehr als vertrauenswürdig gelten. Dafür müssen besonders wichtige Dienste und Informationsbestände priorisiert werden, da unter gestörten Bedingungen möglicherweise nicht sämtliche Funktionen und Datenflüsse aufrechterhalten werden können.
Diese Resilienz folgt dem Prinzip der gestaffelten Verteidigung (Defence in Depth) und muss über mehrere technischen und menschlichen Ebenen hinweg umgesetzt werden. Auf der elektromagnetischen Ebene können Signalformen mit geringer Abfang- und Entdeckungswahrscheinlichkeit (Low Probability of Intercept/Low Probability of Detection, LPI/LPD), adaptive Strahlformung und störresistente Antennenanordnungen die Erkennbarkeit eigener Aussendungen reduzieren und die Kommunikationsfähigkeit unter Störeinwirkung verbessern. Diese Maßnahmen verhindern eine Aufklärung oder Störung jedoch nicht vollständig.
Auf der Netzwerkebene erhöhen dynamische Mesh-Routing-Verfahren und voneinander unabhängige Kommunikationswege die Fähigkeit, beschädigte oder gestörte Verbindungen zu umgehen. Ergänzend sieht das PACE-Prinzip vorbereitete primäre, alternative, Ausweich- und Notfallkommunikationswege (Primary, Alternate, Contingency, Emergency) vor. Zero-Trust-basierte Zugriffskontrollen und Mikrosegmentierung können gleichzeitig verhindern, dass der Ausfall oder die Kompromittierung eines Knotens unkontrolliert auf weitere Netzwerkbereiche übergreift.
Auf der Datenebene unterstützen kryptografische Hashwerte in Verbindung mit digitalen Signaturen oder Message Authentication Codes die Überprüfung von Integrität und Authentizität. Automatisierte Konsistenzprüfungen zwischen unterschiedlichen Sensorquellen und nachvollziehbare Herkunfts- und Verarbeitungshinweise können zusätzlich sichtbar machen, ob Daten widersprüchlich, veraltet oder möglicherweise manipuliert sind.
Auf der menschlichen Entscheidungsebene sollten Vertrauensbewertungen, Datenalter, Quellenherkunft und bestehende Widersprüche unmittelbar im Lagebild erkennbar sein. Solche Angaben helfen den militärischen Entscheidungsträgern, zwischen bestätigten Informationen, algorithmischen Bewertungen und unsicheren Lagehypothesen zu unterscheiden. Sie schützen nicht automatisch vor kognitiver Manipulation, verringern jedoch das Risiko, dass technisch überzeugend dargestellte, aber unzuverlässige Informationen ungeprüft übernommen werden.
Diese Logik entspricht der aktuellen digitalen Strategie der NATO (Alliance Digital Strategy), die Zero Trust, den Schutz missionskritischer Dienste sowie redundante und diversifizierte technische Lösungen nach dem PACE-Prinzip ausdrücklich mit Mission Assurance und digitaler Resilienz verbindet.
Das zentrale Schutzobjekt ist damit weder ein einzelnes Funkgerät noch ein isolierter Server. Geschützt werden muss das Vertrauen in die Entscheidungsgrundlage, die das gemeinsame operative Lagebild bereitstellt. Nur wenn die digitale Darstellung des Einsatzraums hinreichend aktuell, nachvollziehbar und belastbar mit der physischen Realität übereinstimmt, kann militärische Führung auch unter gestörten Bedingungen mit der erforderlichen Geschwindigkeit und Präzision handeln.
6. Schlussfolgerung: VIGO als Beispiel resilienter cyber-elektromagnetischer Architekturen
Die durch VIGO veranschaulichte operative Entwicklung verweist auf einen umfassenderen militärischen Paradigmenwechsel. Die Wirksamkeit moderner Aufklärung wird weniger durch die isolierten Leistungsdaten einzelner Sensoren als durch die Integration unterschiedlicher technischer Ebenen in eine gemeinsame, widerstandsfähige Aufklärungsarchitektur bestimmt. Die signalerfassende Aufklärung mit ihren Teilbereichen SIGINT, COMINT und ELINT gewinnt relevante Indikatoren aus dem elektromagnetischen Umfeld. Mobile Systeme am Rand des Aufklärungsnetzwerks, darunter der Prototyp Baumfalke, ermöglichen die passive Geolokalisierung von Funksignalen mittels Time Difference of Arrival (TDOA). Taktische unbemannte Luftfahrtsysteme können berechnete Positionsbereiche durch zusätzliche optische Aufklärung überprüfen, während geschützte Datenverbindungen die gewonnenen Informationen an die zuständigen Auswerte- und Führungselemente übermitteln. Dort werden die verschiedenen Quellen zu einem möglichst aktuellen und belastbaren gemeinsamen operativen Lagebild (Common Operational Picture, COP) verdichtet.
Diese operative Logik lässt sich als durchgängige Sensor-to-Decision-Kette darstellen:
Physische RF-Aussendung → Signalerfassung → TDOA-Geolokalisierung → taktische Datenübertragung → Multisensor-Datenfusion → Lagebewertung → Integration in das COP → militärische Entscheidung
Eine solche Verarbeitungskette erzeugt nicht automatisch Entscheidungsüberlegenheit. Sie kann jedoch dazu beitragen, die Zeit zwischen Signalerfassung und Reaktion zu verkürzen, Unsicherheiten durch die Zusammenführung unabhängiger Quellen zu reduzieren und den militärischen Führungsebenen eine belastbarere Entscheidungsgrundlage bereitzustellen.
Die entscheidenden Leistungsmerkmale solcher Architekturen sind die systemweite Latenz, die Qualität und Vertrauenswürdigkeit der Daten sowie die Fähigkeit, wesentliche Funktionen auch unter Stör- und Angriffsbedingungen aufrechtzuerhalten. Selbst ein hochempfindlicher Sensor besitzt nur einen begrenzten taktischen Wert, wenn seine Ergebnisse zu spät eintreffen, nicht mit Informationen aus anderen Aufklärungsdomänen abgeglichen werden können oder während der Übertragung unbemerkt manipuliert wurden.
Verteidigungs- und Cybersicherheitsanalysen müssen sich deshalb von einer ausschließlich plattformzentrierten Betrachtung lösen und die gesamte vernetzte Architektur einbeziehen. Entscheidend ist nicht nur, welche Leistung ein einzelnes Gerät unter idealen Bedingungen erreicht, sondern ob der gesamte Datenverbund auch bei Ausfällen, Störungen oder Angriffen funktionsfähig und vertrauenswürdig bleibt. Seine Widerstandsfähigkeit, Übertragungskapazität, Integrität und Wiederherstellungsfähigkeit bilden einen wesentlichen Multiplikator der operativen Wirkung.
Cybersicherheit als strategische Voraussetzung in umkämpften Operationsräumen
In verteilten Aufklärungsarchitekturen reicht die Bedeutung der Cybersicherheit weit über eine administrative Unterstützungsfunktion der militärischen IT hinaus. Sie wird zu einer strategischen und operativen Voraussetzung dafür, dass Aufklärungsergebnisse auch unter aktiver elektromagnetischer Störeinwirkung, bei der Ausnutzung digitaler Schwachstellen oder nach dem Ausfall einzelner Netzwerkknoten vertrauenswürdig, verfügbar und handlungsrelevant bleiben.
Da cyberbasierte und elektromagnetische Wirkungswege am taktischen Rand des Netzwerks innerhalb desselben Missionssystems zusammenlaufen, können Angriffe auf unterschiedlichen technischen Ebenen vergleichbare operative Folgen erzeugen. Eine breitbandige RF-Sperrstörung auf der physischen Signalebene und das Einschleusen manipulierter Datenpakete auf der Netzwerkebene beruhen auf unterschiedlichen Mechanismen. Beide können jedoch dazu führen, dass das gemeinsame operative Lagebild verfälscht, verspätet bereitgestellt oder vollständig unterbrochen wird.
Für die unmittelbare taktische Wirkung kann die technische Ausgangsebene des Angriffs daher zunächst zweitrangig erscheinen. Für Erkennung, Ursachenanalyse, Attribution und die Auswahl geeigneter Gegenmaßnahmen bleibt ihre eindeutige Bestimmung jedoch entscheidend. Eine resiliente Architektur muss deshalb nicht nur die gemeinsamen operativen Auswirkungen beherrschen, sondern zugleich unterscheiden können, ob eine Störung aus dem elektromagnetischen Umfeld, der Netzwerk- und Protokollebene oder der internen Datenverarbeitung stammt.
Konvergierende Störungsvektoren und ihre taktische Wirkung
Störungen können auf unterschiedlichen technischen Ebenen ansetzen: auf der physischen und RF-Ebene durch Jamming oder PNT-Spoofing, auf der Netzwerk- und Relay-Ebene durch Man-in-the-Middle-Angriffe oder die Manipulation von Routing-Pfaden sowie auf der Anwendungsebene durch die Ausnutzung fehlerhafter Systemlogik oder den Einsatz von Schadsoftware. Trotz ihrer unterschiedlichen Mechanismen können diese Angriffe in derselben operativen Wirkung zusammenlaufen:
Physische/RF-Ebene, Netzwerk-/Relay-Ebene oder Anwendungsebene → beeinträchtigtes oder verfälschtes COP → verzögerte beziehungsweise fehlerhafte Entscheidungen → im Extremfall Entscheidungsunfähigkeit
Zentrale Architekturprioritäten für multidomänenfähige Systeme
Um die operative Integrität verteilter cyber-elektromagnetischer Systeme auch in einem durch einen technologisch ebenbürtigen Gegner umkämpften Umfeld aufrechtzuerhalten, lassen sich fünf zentrale Architekturprioritäten ableiten.
Erstens müssen die Systeme gegenüber elektromagnetischer Störung und dem Ausfall von PNT-Diensten widerstandsfähig sein. Verteilte Sensorverbünde sollten ihre wesentlichen Funktionen auch bei starker RF-Störung, eingeschränkter GPS-Verfügbarkeit oder fragmentierten Netzwerken fortführen können. Hochstabile interne Zeitquellen wie kompakte Atomuhren können bei einem Ausfall externer Zeitsignale die Synchronisierung zeitweilig aufrechterhalten, ersetzen jedoch allein keine Positions- oder Navigationslösung. Dafür sind ergänzende Verfahren wie inertiale oder – je nach Plattform und Einsatzumgebung – astronomische Navigation erforderlich. LPI/LPD-Signalformen können zusätzlich die Erkennbarkeit und Störanfälligkeit eigener Kommunikationsverbindungen reduzieren, gewährleisten aber keine vollständige elektromagnetische Unsichtbarkeit.
Zweitens müssen Datenherkunft und Sensoridentität überprüfbar bleiben. Der Schutz vor Sensortäuschung und eingeschleusten Daten erfordert manipulationserkennbare Provenienzinformationen, kryptografisch authentisierte Sensormeldungen und eine nachvollziehbare Verarbeitungshistorie. Der Abgleich voneinander unabhängiger Sensorquellen kann Widersprüche und Anomalien sichtbar machen. Er beweist jedoch nicht automatisch, dass eine bestimmte Datenquelle manipuliert wurde, da Abweichungen auch durch technische Fehler, Mehrwegeausbreitung oder unterschiedliche Erfassungsbedingungen entstehen können.
Drittens sollten Zero Trust und das Prinzip der minimal erforderlichen Berechtigungen die Zugriffskontrolle bestimmen. Granulare Segmentierung, Geräte- und Identitätsprüfung sowie auftragsbezogene Zugriffsrichtlinien können die Auswirkungen eines physisch erbeuteten, elektronisch aufgeklärten oder digital kompromittierten Sensorknotens begrenzen. Auch bei einem vorgeschobenen System wie Baumfalke darf eine Kompromittierung nicht automatisch den Zugang zum zentralen Führungsnetz ermöglichen. Zero Trust kann laterale Bewegungen erheblich erschweren und eindämmen, sie jedoch nicht mit absoluter Sicherheit ausschließen.
Viertens muss Cyberresilienz bereits im Systementwurf berücksichtigt werden. Dazu gehören vorbereitete und regelmäßig erprobte PACE-Kommunikationswege (Primary, Alternate, Contingency, Emergency), eine kontrollierte funktionale Degradation und die Fähigkeit, kritische Dienste nach einer Störung schnell wiederherzustellen. Wo es technisch möglich und sicher beherrschbar ist, können automatisierte Umleitung, Rekonfiguration und Fehlerisolation zur Wiederherstellung des Datenverbundes beitragen. Vollständig selbstheilende Netzwerke sollten jedoch nicht als generell verfügbare oder fehlerfreie Fähigkeit vorausgesetzt werden.
Fünftens gewinnt die Vertrauenswürdigkeit KI-gestützter Auswertungsverfahren an Bedeutung. In dichten RF-Umgebungen können KI- und Machine-Learning-Verfahren die Signalklassifizierung und Anomalieerkennung unterstützen, ihre Verwendung ist jedoch weder zwangsläufig noch für VIGO öffentlich bestätigt. Werden solche Modelle eingesetzt, müssen sie gegen manipulierte Trainingsdaten, adversariale Eingangssignale, Modellabweichungen und Automation Bias abgesichert werden. Kalibrierte Vertrauenswerte, überprüfbare Datenherkunft und klar definierte menschliche Kontrollpunkte müssen verhindern, dass algorithmisch erzeugte Falschmeldungen ungeprüft in das operative Lagebild übernommen werden.
Methodischer Geltungsbereich und Grenzen der Open-Source-Analyse
Diese Analyse unterliegt zwangsläufig den Grenzen öffentlich zugänglicher Informationen und der Open Source Intelligence (OSINT). Verfügbare Quellen dokumentieren die operative Einbindung von VIGO, den taktischen Einsatz des Prototyps Baumfalke, die grundlegende Anwendung der TDOA-Multilateration und die übergeordnete institutionelle Rolle des Cyber- und Informationsraums (CIR). Detaillierte technische Parameter – darunter interne Bus- und Systemtopologien, verwendete kryptografische Verfahren, konkrete Verarbeitungsketten der digitalen Signalverarbeitung (Digital Signal Processing, DSP), Empfängerempfindlichkeiten und hardwarebasierte Failover-Mechanismen – sind dagegen öffentlich nicht dokumentiert.
Aus dem Fehlen öffentlich zugänglicher Angaben lässt sich nicht automatisch ableiten, ob die entsprechenden Informationen als Verschlusssache eingestuft, proprietär geschützt oder aus Gründen der operativen Sicherheit nicht veröffentlicht wurden. Ebenso darf die Abwesenheit solcher Informationen nicht als Beleg dafür interpretiert werden, dass bestimmte technische Fähigkeiten vorhanden oder nicht vorhanden sind.
Die Untersuchung beschränkt sich deshalb auf eine Bedrohungsanalyse auf Architekturebene. Sie bewertet systemische Abhängigkeiten, mögliche Ausfallmechanismen und relevante Bedrohungsklassen, ohne daraus konkrete Schwachstellen einer nicht öffentlich bekannten Implementierung abzuleiten. Auf diese Weise bleibt die Analyse technisch begründet, trennt nachweisbare Tatsachen von analytischen Schlussfolgerungen und vermeidet spekulative Aussagen über geschützte Systemdetails.
Abschließende Synthese: Von der Perimeterverteidigung zur Mission Assurance
Die zentrale Schlussfolgerung reicht weit über VIGO hinaus: Je enger Aufklärungssensoren, Kommunikationsrelais, Datenverarbeitungssysteme und Führungselemente miteinander vernetzt sind, desto weniger kann Cybersicherheit als isoliertes Problem der Absicherung einer äußeren Systemgrenze verstanden werden. Der Schutz muss den gesamten operativen Lebenszyklus der Informationen umfassen – von der Ausbreitung und Erfassung physischer elektromagnetischer Wellen über Übertragung, Verarbeitung und Fusion bis zur Darstellung im taktischen Lagebild.
In modernen multidomänenfähigen Operationsarchitekturen bildet die Sicherstellung der Auftragserfüllung (Mission Assurance) deshalb das übergeordnete Ziel. Sie ersetzt klassische Perimeter- und Präventionsmaßnahmen nicht, sondern ordnet sie in einen umfassenderen Resilienzansatz ein. Operativer Erfolg setzt nicht voraus, jede denkbare Störung oder jeden Angriff vollständig zu verhindern. Entscheidend ist vielmehr, auch unter fortgesetzter gegnerischer Einwirkung ein hinreichend aktuelles und vertrauenswürdiges Lagebild erzeugen, wesentliche Führungsfunktionen aufrechterhalten und die militärische Entscheidungsfähigkeit bewahren zu können.
Literaturverzeichnis
Alle Onlinequellen wurden am 23. August 2026 abgerufen.
Bundeswehr (o. J.): „Mission VIGO – Aufklärung an der Ostflanke“.
Bundeswehr (2026): „Oberfeldwebel Romeo M. und der Blick ins Unsichtbare“, 13. Juli 2026.
Bundeswehr (2026): „NATO-Ostgrenze – Schutzauftrag im elektromagnetischen Umfeld“, 15. Juli 2026.
Bundeswehr (2026): „Elektromagnetischer Kampf: Aufnehmen, was der Gegner preisgibt“, 30. Juni 2026.
Bundeswehr (o. J.): „Kommando Cyber- und Informationsraum“. 17.02.2020.
Bundeswehr (2025): „Deutsche Panzerbrigade 45 in Litauen in Dienst gestellt“. 01.04.2025.
Bundeswehr (2023): „VJTF: Die Speerspitze der schnellen NATO-Eingreiftruppe“, 9. Januar 2023.
Bundeswehr (2025): „Die Elektronische Kampfführung in der Landes- und Bündnisverteidigung“, 24. Juli 2025.
Bundesministerium der Verteidigung (BMVg) (2024): „Cyber Innovation Hub“.
Bundesministerium der Verteidigung (BMVg) (2018): „Europäischer werden, transatlantisch bleiben“. Rede der Bundesministerin der Verteidigung Dr. Ursula von der Leyen auf der 54. Münchner Sicherheitskonferenz am 16. Februar 2018.
Deutscher Bundestag (2022): „Entschließungsantrag zu der Abgabe einer Regierungserklärung durch den Bundeskanzler zur aktuellen Lage“. Bundestagsdrucksache 20/846.
Deutscher Bundestag (2022): „Zeitenwende in der europäischen Sicherheitsordnung“.
NATO (2023): “Electromagnetic Warfare”, aktualisiert am 22. März 2023.
NATO (2026): “Alliance Digital Strategy”, aktualisiert am 13. Januar 2026.
National Institute of Standards and Technology (NIST) (2020): Zero Trust Architecture. NIST Special Publication 800-207.
National Institute of Standards and Technology (NIST) (2024): Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations. NIST Special Publication 800-161 Rev. 1.
Fraunhofer-Institut für Kommunikation, Informationsverarbeitung und Ergonomie (FKIE) (o. J.): “SDF | Sensor Data & Information Fusion”.
Department of the Army (2025): Cyberspace and Electromagnetic Warfare Operations. Washington, D.C.